
「セキュリティを強くしましょう」。では、どこから手をつけるのか。そこがわかりにくいですよね。家なら玄関の鍵が見えますが、仕事の情報を守るとなると、見る場所がわかりにくくなります。
まずは、仕事が止まる場所を一つ選ぶ
情報セキュリティは、情報をむやみに見られたり、書き換えられたり、必要なときに使えなくなったりしないように守ることです。盗まれないことだけでなく、仕事を続けられることも含みます。
架空のモデルケースです。ひとりで仕事をするAさんは、メールで見積りを送り、共有フォルダーに請求書を置いています。
Aさんなら「メールに入れなくなると、何の仕事が止まるか」を考えるところから始められます。メールは別のサービスのパスワード再設定にも使われることがあります。
- 入り口:パスワードの使い回しと追加の本人確認を確認する
- 更新:パソコンとアプリの更新状況を確認する
- 共有:ファイルを見られる相手を確認する
- 控え:大事なデータを戻せる方法を確認する
- 連絡先:困ったときの公式窓口を控える
これはMBAMEEで始めやすい順に整理した確認項目です。公的な認証や、対策が十分かどうかの採点ではありません。IPAの中小企業向けガイドラインは小規模事業者も対象にしており、2026年9月の改訂では基本対策が「情報セキュリティ6か条」になりました。
入り口を守る言葉
認証は「あなた本人ですか」を確かめることです。ログインでパスワードを入れるのは、その方法の一つです。認可は本人だと確かめた後などに「何をしてよいか」を判断することです。建物に入るときの本人確認と、入ってよい部屋の許可を分けるイメージです。
多要素認証(MFA)は、種類の異なる手がかりを組み合わせて本人確認をする方法です。たとえば、知っているパスワードと、持っている端末による確認を組み合わせます。パスワードを2回入れるだけでは多要素にはなりません。
使い回しを避け、サービスごとに長く独自のパスワードを用意しましょう。パスワード管理ツールはそのパスワードを保管したり、作ったりする道具です。管理ツール自体にログインする方法と、使えなくなったときの復旧方法も確認しましょう。
追加の認証を設定するときは、端末をなくした場合にどう戻るかも確認しましょう。復旧コードは、通常の認証が使えない場合などに備える秘密のコードです。他人やAI、相談フォームには渡さず、サービスの案内に従って保管してください。IPAの不正ログイン対策も、パスワード管理と多要素認証を説明しています。
更新と、戻せる控え
脆弱性(ぜいじゃくせい)はソフトなどの守りの弱い部分です。窓の壊れた鍵のように考えるとよいでしょう。更新・パッチはその不具合などを直すための変更です。公式の更新機能から、パソコンやスマートフォン、ブラウザーなどの状況を確認しましょう。
バックアップは、消えたり壊れたりしたデータを戻すための控えです。控えがあるだけで安心せず、戻す手順も確かめましょう。練習には秘密のないダミーファイルを使い、元ファイルを消さず別の場所に復元しましょう。
同期は複数の場所を同じ状態にそろえるしくみです。便利ですが、削除まで反映されることがあります。履歴や復旧の期間はサービスごとに違います。英国NCSCの小規模組織向け資料も、控えを作ることに加えて、復元の方法と中身を確かめることを勧めています。
本物らしい連絡にも、確認する入口を持つ
フィッシングは実在する会社などを装い、偽の画面へ誘導するなどして情報を盗もうとする手口です。「アカウントが止まります」という連絡でも、慌てて本文のリンクを開かず、自分で登録した公式サイトや公式アプリから確認する方法があります。
送信元の表示名だけでは判断できません。入力していないのに届いた認証の承認通知も、そのまま承認しないでください。
使っているサービスを一つ確かめる
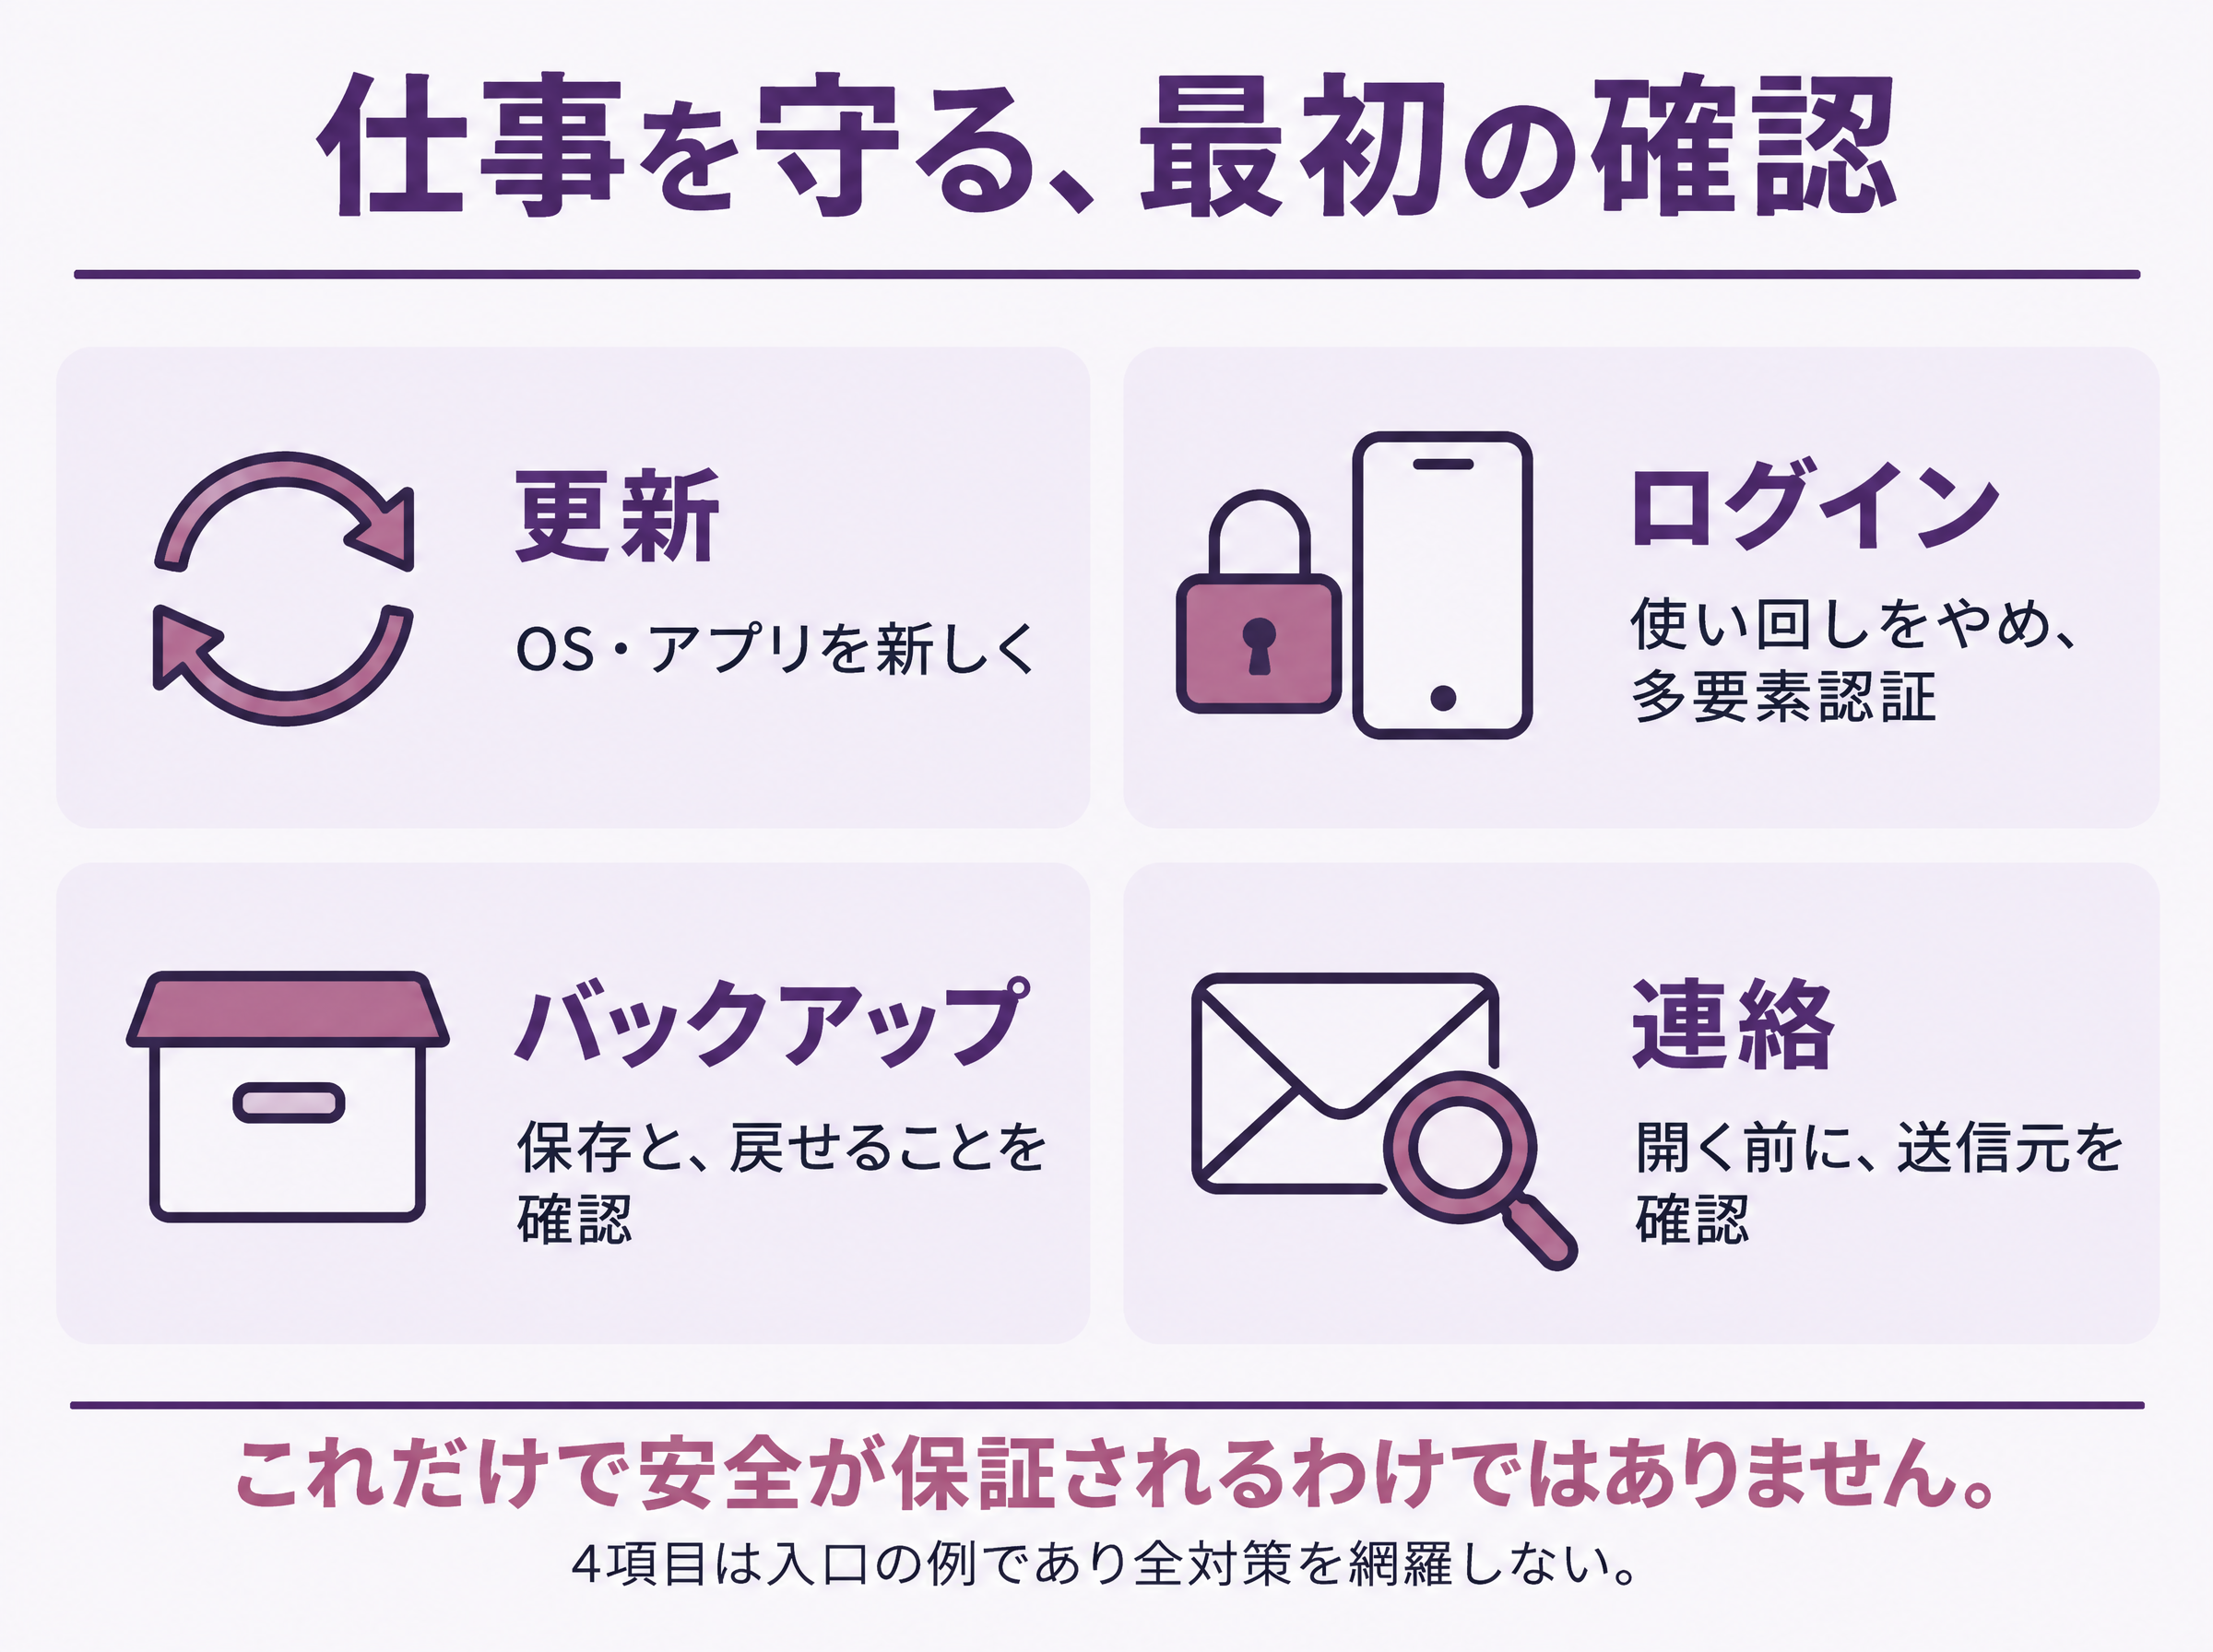
仕事で使うサービスを一つ選び、次の3点を手元のメモで確認してください。パスワードそのものは書き写しません。
- 使えなくなると、どの仕事が止まるか。
- 多要素認証の設定場所と、アカウントの復旧方法はどこか。
- 困ったときに連絡する公式窓口はどこか。
設定を変えるときは、そのサービスの公式手順を読んでから進めましょう。ここで目指すのは、すべてを一日で直すことではなく、確認するものを一つ決めることです。
MEEの場合
私は、専門用語の多さで手が止まらないよう、まず自分の仕事に関わるところから学ぶつもりです。次は情報を守りながらAIを試す方法へ進みます。
自分の仕事では何から確認するか迷ったら、相談で扱う予定の範囲をご覧ください。被害の調査や緊急対応は、利用サービスの公式窓口や専門家へ確認してください。
資料確認日:2026年11月9日。IPAのガイドライン本編も参照しています。